在数字化时代,企业如同一艘巨轮航行于波涛汹涌的信息海洋。为了确保这艘巨轮能够安全稳健地前行,定期进行等保测评就显得尤为重要。
等保测评是什么?它就像是一次全面的身体检查,对企业的信息安全体系进行全面的检测和评估。根据《网络安全法》,国家要求运营者需要定期开展等级保护工作,以保障系统和个人信息安全。
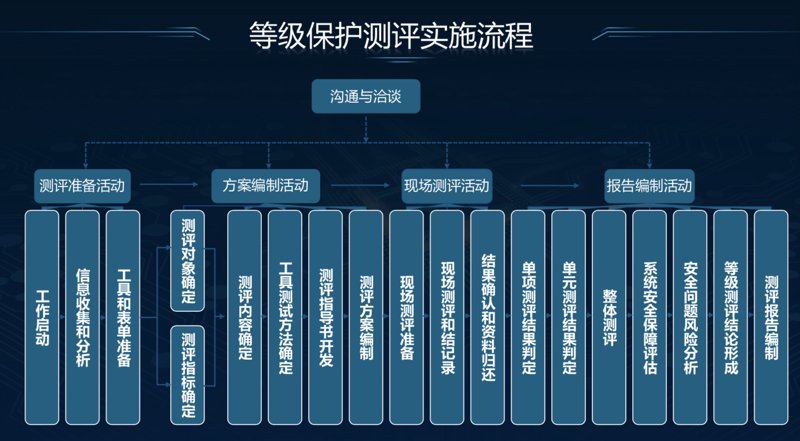
为何要重视等保测评 等保测评的重要性不言而喻。首先,它能够帮助企业发现并修复潜在的信息安全隐患,避免数据泄露、被黑客攻击等问题。就好比一个医生通过检查和诊断来预防疾病的发生,从而降低疾病的侵袭性。
其次,在面对监管机构的审查时,一份详尽的等保评测报告可以为企业加分,增加合规性和公信力。这就好似拥有了一份保险单,当面临风险或危机时,可以帮助企业在法律和道德面前站稳脚跟。
企业如何应对等保测评 作为企业的信息安全管理者,应该定期进行自我检查,确保安全策略的有效执行。这其中包括但不限于:建立健全的安全制度、部署必要的防护措施、对重要信息做好备份与恢复方案等。就像一个驾驶员要时刻检查车况以保证行驶安全一样。
此外,在发生安全事故时,企业应及时响应并处理,降低损失程度。这就需要有一套完善的信息安全事件应急预案,在第一时间启动相应流程来减少损害。
总而言之,等保测评并不是一项可有可无的任务,而是维护信息安全、提升企业形象的重要手段之一。就像航行中的一盏明灯,照亮了企业在数字海洋中的前行之路,守护着企业的财产与声誉。